

 Phòng marketing thuê ngoài
 Quản trị và sáng tạo nội dung
 Dịch vụ seo tổng thể
Chống Hack Website AI: Bảo Vệ Trang Web Bằng Công Nghệ Trí Tuệ Nhân Tạo
Để chống hack website AI hiệu quả, doanh nghiệp cần triển khai các giải pháp bảo mật đa lớp tích hợp trí tuệ nhân tạo (AI), bao gồm hệ thống phát hiện xâm nhập AI, tường lửa ứng dụng web (WAF) thế hệ mới, và giám sát hành vi người dùng bằng AI. Việc áp dụng toàn diện các công nghệ này giúp nhận diện, ngăn chặn các mối đe dọa mạng tinh vi, bảo vệ dữ liệu và duy trì hoạt động ổn định cho trang web thiết kế web bằng AI.
Chống Hack Website AI là gì và tại sao nó quan trọng?
Chống hack website AI là việc áp dụng các công nghệ trí tuệ nhân tạo và học máy để phát hiện, ngăn chặn và giảm thiểu các cuộc tấn công mạng nhằm vào website. Trong bối cảnh các mối đe dọa an ninh mạng ngày càng phức tạp và tự động hóa, đặc biệt là khi các website đang được thiết kế web bằng AI và tích hợp AI ngày càng nhiều, việc chống hack website AI trở nên cực kỳ quan trọng. Nó không chỉ bảo vệ dữ liệu khách hàng, duy trì uy tín thương hiệu mà còn đảm bảo hoạt động liên tục của doanh nghiệp. Để chống hack website AI hiệu quả, bạn cần hiểu rõ các thách thức và giải pháp liên quan đến chống hack website AI.
Các mối đe dọa an ninh mạng hiện đại cần chống hack website AI như thế nào?
Các hacker ngày nay không ngừng nâng cao kỹ thuật, sử dụng cả AI để tấn công. Điều này đòi hỏi các giải pháp chống hack website AI phải thông minh và linh hoạt hơn.
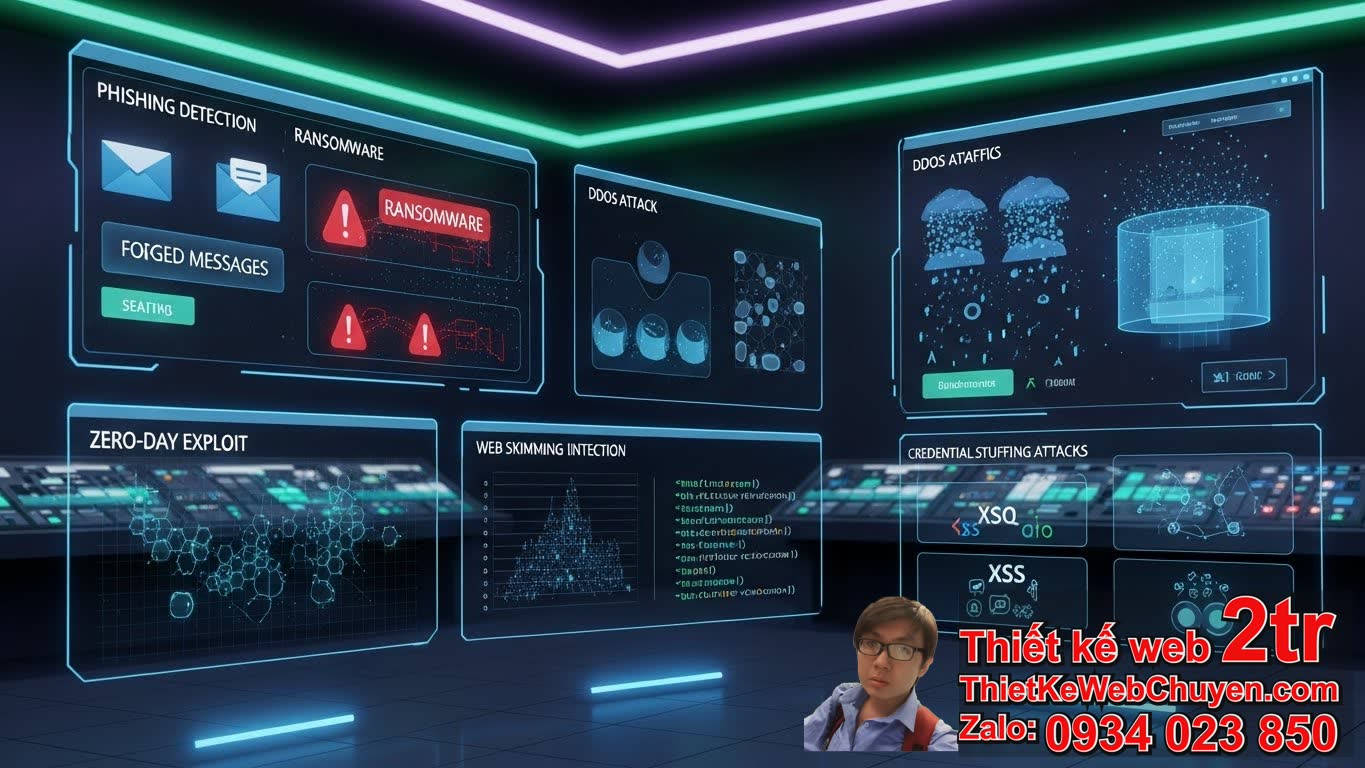
- Tấn công Phishing và Social Engineering: Các cuộc tấn công lừa đảo này trở nên tinh vi hơn nhờ AI tạo ra các email, tin nhắn giả mạo trông rất thật, đánh lừa người dùng tiết lộ thông tin nhạy cảm. Chống hack website AI giúp phát hiện các mô hình bất thường trong email.
- Tấn công Ransomware: Mã độc tống tiền khóa dữ liệu và yêu cầu thanh toán để giải mã. Công cụ chống hack website AI có thể phát hiện hành vi mã hóa bất thường và ngăn chặn trước khi thiệt hại lan rộng.
- Tấn công DDoS phân tán: Làm quá tải máy chủ bằng lượng lớn lưu lượng truy cập ảo, khiến website ngừng hoạt động. Giải pháp chống hack website AI như WAF AI có thể phân biệt lưu lượng truy cập hợp pháp và độc hại.
- Zero-day Exploits: Khai thác các lỗ hổng bảo mật chưa được biết đến hoặc chưa có bản vá. Chống hack website AI bằng học máy có thể phát hiện hành vi khai thác bất thường mà không cần biết về lỗ hổng cụ thể.
- Web Skimming và Magecart Attacks: Chèn mã độc vào website để đánh cắp thông tin thẻ tín dụng khi khách hàng thanh toán. Giám sát bằng AI là cần thiết để chống hack website AI loại này.
- Cross-Site Scripting (XSS) và SQL Injection: Các cuộc tấn công nhằm tiêm mã độc vào website hoặc cơ sở dữ liệu để đánh cắp dữ liệu hoặc kiểm soát website. Các hệ thống chống hack website AI WAF có khả năng chặn các loại tấn công này.
- Credential Stuffing: Hacker sử dụng danh sách tên người dùng và mật khẩu bị đánh cắp từ các vụ rò rỉ dữ liệu khác để thử đăng nhập vào website của bạn. AI giúp nhận diện các mẫu đăng nhập bất thường.
Chống Hack Website AI: Tại sao các giải pháp bảo mật truyền thống không còn đủ?
Các phương pháp bảo mật truyền thống thường dựa vào danh sách đen (blacklist), chữ ký tấn công đã biết và quy tắc cố định. Tuy nhiên, với sự phát triển nhanh chóng của các kỹ thuật tấn công, đặc biệt là các cuộc tấn công chưa từng thấy (zero-day attacks) và các chiến thuật tấn công tinh vi được hỗ trợ bởi AI, các giải pháp này không còn đủ để chống hack website AI hiệu quả. Chúng thiếu khả năng học hỏi và thích nghi với các mối đe dọa mới, tạo ra những lỗ hổng nguy hiểm. Để chống hack website AI hiệu quả, chúng ta cần một phương pháp tiếp cận chủ động và thông minh hơn.
Để chống hack website AI trong môi trường năng động của thiết kế web bằng AI, các giải pháp bảo mật phải liên tục được cập nhật và cải tiến.
Các hạn chế của phương pháp bảo mật truyền thống khi chống hack website AI:
- Dựa vào chữ ký: Chỉ có thể phát hiện các mối đe dọa đã biết. Không hiệu quả để chống hack website AI các cuộc tấn công zero-day hoặc các biến thể mới.
- Phân tích tĩnh: Không thể nhận diện các cuộc tấn công dựa trên hành vi động hoặc các cuộc tấn công nhiều giai đoạn.
- Khả năng thích ứng kém: Yêu cầu cập nhật thủ công và không thể phản ứng tự động với các mối đe dọa mới phát sinh.
- Tỉ lệ dương tính giả cao: Các quy tắc quá nghiêm ngặt có thể chặn người dùng hợp lệ, ảnh hưởng đến trải nghiệm người dùng và hiệu suất website.
- Không hiệu quả chống lại tấn công tự động: Các công cụ truyền thống khó có thể đối phó với tốc độ và quy mô của các botnet và tấn công tự động.
Chống Hack Website AI: Các lợi ích của việc tích hợp AI vào bảo mật website
Tích hợp AI vào bảo mật website mang lại khả năng phát hiện, ngăn chặn và phản ứng vượt trội so với các phương pháp truyền thống khi chống hack website AI. AI có thể phân tích lượng lớn dữ liệu, học hỏi từ các mẫu hành vi và đưa ra quyết định nhanh chóng, chính xác, giúp bảo vệ website toàn diện hơn.
Những lợi ích cốt lõi của AI trong chống hack website AI:
- Phát hiện mối đe dọa tức thì: AI có thể phát hiện các hành vi bất thường vàchống hack website AI các cuộc tấn công trong thời gian thực, giảm thiểu thiệt hại.
- Học hỏi liên tục: Các thuật toán học máy liên tục cải thiện khả năng phát hiện mối đe dọa mới mà không cần cập nhật thủ công.
- Tự động hóa phản ứng: AI có thể tự động triển khai các biện pháp đối phó, như chặn địa chỉ IP độc hại hoặc cách ly các thành phần bị ảnh hưởng, để chống hack website AI.
- Giảm thiểu dương tính giả: Bằng cách phân tích sâu hơn và học hỏi từ dữ liệu, AI giúp phân biệt giữa hành vi hợp lệ và độc hại một cách chính xác hơn.
- Hiệu quả cao chống lại tấn công phức tạp: AI có thể nhận diện các cuộc tấn công đa giai đoạn, tấn công zero-day và các chiến thuật lẩn tránh tinh vi.
- Tiết kiệm nguồn lực: Tự động hóa nhiều tác vụ bảo mật giúp giảm tải cho đội ngũ an ninh mạng, cho phép họ tập trung vào các vấn đề chiến lược hơn trong việc chống hack website AI.
Chống Hack Website AI: Các giải pháp AI hàng đầu để bảo vệ website của bạn
Để chống hack website AI hiệu quả, doanh nghiệp cần triển khai các giải pháp bảo mật tích hợp AI mạnh mẽ. Các giải pháp này sử dụng khả năng học máy, phân tích hành vi và nhận dạng mẫu để phát hiện và ngăn chặn các mối đe dọa mạng tinh vi. Với sự phát triển của thiết kế web bằng AI, nhu cầu về các công cụ bảo mật thông minh cũng tăng lên đáng kể.
Các giải pháp chống hack website AI quan trọng:
-
Hệ thống Phát hiện Xâm nhập (IDS) và Ngăn chặn Xâm nhập (IPS) dựa trên AI:
- Phân tích hành vi: AI giám sát lưu lượng mạng để tìm kiếm các hoạt động bất thường, chẳng hạn như truy cập vào các tệp không điển hình, tải xuống lượng lớn dữ liệu hoặc cố gắng truy cập vào các cổng không được phép. Điều này giúp chống hack website AI các cuộc tấn công tinh vi.
- Nhận dạng mẫu: AI có thể nhận diện các mẫu tấn công phức tạp hoặc các biến thể mới của phần mềm độc hại mà các hệ thống dựa trên chữ ký truyền thống bỏ qua.
- Phản ứng tự động: Khi phát hiện mối đe dọa, AI có thể tự động chặn lưu lượng truy cập từ các nguồn độc hại hoặc cô lập các hệ thống bị ảnh hưởng. Điều này là phương pháp hiệu quả để chống hack website AI.
-
Tường lửa Ứng dụng Web (WAF) thế hệ mới với AI:
- Bảo vệ thời gian thực: WAF AI phân tích yêu cầu HTTP/S trong thời gian thực, ngăn chặn các cuộc tấn công như SQL injection, XSS, và CSRF trước khi chúng đến được ứng dụng web. Đây là phương pháp cốt lõi để chống hack website AI.
- Học hỏi thích nghi: AI học hỏi từ lưu lượng truy cập hợp lệ và bất hợp lệ, tự động cập nhật các quy tắc bảo mật để đối phó với các mối đe dọa mới mà không cần can thiệp thủ công.
- Chống botnet và DDoS: WAF AI có thể phân biệt giữa lưu lượng truy cập của người dùng thật và bot độc hại, chặn các cuộc tấn công từ chối dịch vụ phân tán (DDoS) và botnet. Điều này đặc biệt quan trọng khi chống hack website AI.
-
Giám sát Hành vi Người dùng và Thực thể (UEBA) bằng AI:
- Xác định hành vi cơ bản: AI thiết lập một đường cơ sở về hành vi “bình thường” của người dùng và các thực thể (máy chủ, ứng dụng).
- Phát hiện bất thường: Bất kỳ sự lệch lạc đáng kể nào so với đường cơ sở này đều được gắn cờ là một mối đe dọa tiềm tàng, chẳng hạn như một người dùng đăng nhập từ một vị trí bất thường hoặc cố gắng truy cập vào các tài nguyên không thuộc quyền hạn của họ. Đây là chiến lược cốt lõi trong chống hack website AI.
- Phân tích chuỗi tấn công: UEBA có thể xâu chuỗi các sự kiện nhỏ, dường như vô hại, để phát hiện một cuộc tấn công lớn hơn đang diễn ra.
-
Bảo vệ API với AI:
- Phân tích lưu lượng API: Với việc API ngày càng trở thành mục tiêu tấn công, AI giám sát lưu lượng API để phát hiện các cuộc tấn công như lạm dụng API, chiếm quyền tài khoản và tấn công DDoS. Để chống hack website AI một cách toàn diện, bảo vệ API là điều cần thiết.
- Kiểm soát truy cập thông minh: AI có thể xác định các mẫu truy cập API bất thường và áp dụng các chính sách kiểm soát truy cập động để ngăn chặn truy cập trái phép.
-
Phân tích mã độc và Sandbox AI:
- Phân tích tệp đáng ngờ: AI sử dụng môi trường sandbox để cô lập và phân tích các tệp đáng ngờ, quan sát hành vi của chúng để xác định xem chúng có phải là phần mềm độc hại hay không.
- Phát hiện zero-day: Ngay cả khi chưa có chữ ký, AI có thể phát hiện các mối đe dọa zero-day bằng cách nhận diện các hành vi độc hại chung. Đây là giải pháp tiên tiến để chống hack website AI.
-
Hệ thống Quản lý Sự kiện và Thông tin Bảo mật (SIEM) với AI:
- Tổng hợp và phân tích dữ liệu: SIEM AI thu thập và phân tích dữ liệu log từ tất cả các hệ thống bảo mật và mạng, giúp tạo ra một bức tranh toàn diện về tình hình an ninh mạng.
- Tương quan sự kiện: AI có thể tương quan các sự kiện từ các nguồn khác nhau để phát hiện các cuộc tấn công phức tạp mà các công cụ đơn lẻ bỏ lỡ. Điều này rất quan trọng để chống hack website AI ở quy mô lớn.
- Giảm thiểu cảnh báo: AI giúp lọc bỏ các cảnh báo giả, tập trung vào các mối đe dọa thực sự, cải thiện hiệu quả của đội ngũ bảo mật.
-
Công cụ Quét lỗ hổng và Pentesting bằng AI:
- Quét thông minh: AI có thể tự động quét website để tìm các lỗ hổng bảo mật, ưu tiên các lỗ hổng nghiêm trọng nhất và giảm thời gian quét.
- Pentesting tự động: AI có khả năng thực hiện pentesting (kiểm thử xâm nhập) tự động, mô phỏng các cuộc tấn công của hacker để tìm ra điểm yếu và đề xuất biện pháp khắc phục. Điều này là bước chủ động để chống hack website AI.
Hãy nhớ rằng, để chống hack website AI hiệu quả, việc kết hợp nhiều giải pháp này thành một hệ thống phòng thủ đa lớp là điều cần thiết. Một chiến lược toàn diện sẽ giúp bảo vệ website của bạn khỏi các mối đe dọa ngày càng tinh vi từ thế giới mạng.
Chống Hack Website AI: Triển khai chiến lược bảo mật website toàn diện với AI
Một chiến lược chống hack website AI toàn diện không chỉ dừng lại ở việc triển khai các công cụ tiên tiến mà còn yêu cầu một cách tiếp cận đa tầng, bao gồm cả yếu tố con người và quy trình. Đối với các website được thiết kế web bằng AI, việc này càng trở nên cấp thiết hơn để đảm bảo an toàn thông tin.
Các bước triển khai chiến lược chống hack website AI hiệu quả:
-
Đánh giá và kiểm toán bảo mật định kỳ:
- Xác định lỗ hổng: Thường xuyên thực hiện các cuộc kiểm tra lỗ hổng bảo mật và kiểm thử xâm nhập (penetration testing) để tìm ra các điểm yếu. AI có thể hỗ trợ các công cụ này để phát hiện nhanh hơn.
- Đánh giá rủi ro: Phân tích các mối đe dọa tiềm tàng và mức độ rủi ro đối với website của bạn.
- Cập nhật phần mềm: Đảm bảo tất cả các phần mềm, plugin, và hệ điều hành của máy chủ luôn được cập nhật phiên bản mới nhất để vá các lỗ hổng đã biết. Điều này là cơ bản để chống hack website AI.
-
Triển khai các giải pháp bảo mật AI đa lớp:
- WAF AI: Cài đặt một WAF thế hệ mới có tích hợp AI để bảo vệ khỏi các cuộc tấn công phổ biến như SQL injection, XSS, và DDoS.
- IDS/IPS AI: Triển khai hệ thống phát hiện/ngăn chặn xâm nhập dựa trên AI để giám sát lưu lượng mạng và phát hiện các hành vi đáng ngờ.
- UEBA: Sử dụng UEBA để theo dõi hành vi người dùng và thực thể, phát hiện các tài khoản bị chiếm đoạt hoặc các hoạt động nội bộ độc hại.
- Bảo vệ điểm cuối (Endpoint Protection): Đảm bảo các máy trạm và máy chủ đều được trang bị phần mềm bảo mật có AI để chống hack website AI phần mềm độc hại.
-
Tăng cường bảo mật mạng và cơ sở hạ tầng:
- Phân đoạn mạng: Chia nhỏ mạng thành các phân đoạn riêng biệt để hạn chế sự lây lan của các cuộc tấn công.
- Giới hạn quyền truy cập: Áp dụng nguyên tắc đặc quyền tối thiểu (least privilege) cho tất cả người dùng và hệ thống.
- VPN và mã hóa: Sử dụng VPN cho các kết nối từ xa và mã hóa dữ liệu cả khi truyền tải và khi lưu trữ.
- Sao lưu định kỳ: Thực hiện sao lưu dữ liệu thường xuyên và đảm bảo khả năng phục hồi sau thảm họa. Đây là biện pháp dự phòng quan trọng trong chống hack website AI.
-
Huấn luyện nhận thức an ninh mạng cho nhân viên:
- Đào tạo định kỳ: Tổ chức các buổi đào tạo về các mối đe dọa an ninh mạng, cách nhận biết phishing, và các phương pháp tốt nhất để bảo vệ thông tin.
- Bài kiểm tra phishing: Thực hiện các bài kiểm tra phishing mô phỏng để đánh giá và nâng cao nhận thức của nhân viên. Yếu tố con người là cực kỳ quan trọng trong chống hack website AI.
-
Xây dựng kế hoạch ứng phó sự cố:
- Xác định vai trò và trách nhiệm: Đảm bảo mọi người đều biết vai trò của mình khi xảy ra sự cố bảo mật.
- Quy trình ứng phó: Xây dựng một quy trình rõ ràng để phát hiện, phân tích, ngăn chặn, và phục hồi sau các cuộc tấn công.
- Kiểm tra kế hoạch: Thường xuyên kiểm tra và cập nhật kế hoạch ứng phó sự cố. Để chống hack website AI hiệu quả, kế hoạch này phải được diễn tập thường xuyên.
-
Tuân thủ các tiêu chuẩn và quy định bảo mật:
- GDPR, HIPAA, PCI DSS: Đảm bảo website của bạn tuân thủ các quy định bảo mật dữ liệu liên quan để tránh các rủi ro pháp lý và phạt tiền.
Bằng cách kết hợp các giải pháp công nghệ AI tiên tiến với một chiến lược quản lý rủi ro toàn diện, bạn có thể xây dựng một hệ thống bảo mật mạnh mẽ, giúp chống hack website AI và duy trì sự an toàn cho website của mình.
Chống Hack Website AI: Tương lai của bảo mật website trong kỷ nguyên AI
Trong kỷ nguyên AI, cuộc chiến chống hack website AI sẽ trở nên phức tạp và đòi hỏi sự tinh vi hơn bao giờ hết. AI không chỉ là công cụ để phòng thủ mà còn là vũ khí lợi hại của cả những kẻ tấn công. Do đó, việc nắm bắt các xu hướng và công nghệ mới là yếu tố then chốt để duy trì lợi thế trong việc chống hack website AI. Các website được thiết kế web bằng AI sẽ cần các giải pháp bảo mật đặc thù hơn.
Các xu hướng và dự đoán trong tương lai của chống hack website AI:
-
AI sẽ trở thành yếu tố cốt lõi trong mọi tầng bảo mật:
- Bảo mật tự điều chỉnh: Các hệ thống bảo mật sẽ ngày càng trở nên tự động hóa và tự điều chỉnh, liên tục học hỏi và thích nghi với các mối đe dọa mới mà không cần can thiệp thủ công.
- Phân tích dự đoán: AI sẽ không chỉ phát hiện các cuộc tấn công đang diễn ra mà còn dự đoán các cuộc tấn công tiềm tàng dựa trên các mẫu dữ liệu và thông tin tình báo mối đe dọa toàn cầu. Đây là giải pháp chủ động để chống hack website AI.
-
**Sự gia tăng của các cuộc tấn công do AI hỗ trợ và cần *chống hack website AI* mạnh hơn**:
- Tấn công sinh mục (Synthetic Identity Attacks): AI có thể tạo ra các danh tính giả mạo cực kỳ thuyết phục, khó phân biệt với người thật.
- Phishing và social engineering siêu tinh vi: Kẻ tấn công sẽ sử dụng AI để tạo ra các chiến dịch lừa đảo cá nhân hóa ở mức độ cao, vượt qua các biện pháp phòng ngừa truyền thống.
- Tấn công Zero-day phức tạp hơn: AI có thể tự động tìm kiếm và khai thác các lỗ hổng zero-day nhanh hơn và hiệu quả hơn.
-
Tầm quan trọng của XDR (Extended Detection and Response) với AI:
- Tích hợp dữ liệu đa nguồn: XDR sẽ tích hợp dữ liệu từ các điểm cuối, mạng, đám mây, email và ứng dụng, sử dụng AI để cung cấp một cái nhìn toàn diện về các mối đe dọa.
- Phản ứng tự động hóa: AI trong XDR sẽ tự động hóa việc ứng phó với các sự cố bảo mật, từ cách ly các thiết bị bị nhiễm đến sửa chữa các cấu hình sai.
-
Bảo mật nhận dạng và truy cập (IAM) được tăng cường bởi AI:
- Xác thực đa yếu tố thích ứng (Adaptive MFA): AI sẽ phân tích ngữ cảnh của yêu cầu truy cập (vị trí, thiết bị, thời gian) để xác định mức độ tin cậy và yêu cầu các yếu tố xác thực bổ sung khi cần.
- Phát hiện gian lận dựa trên AI: AI sẽ tiếp tục cải thiện khả năng phát hiện các hành vi đăng nhập và truy cập gian lận.
-
Bảo mật đám mây và biên (Edge) với AI:
- Khi ứng dụng và dữ liệu di chuyển sang đám mây và ra xa trung tâm hơn, việc chống hack website AI sẽ mở rộng sang các môi trường này. AI sẽ đóng vai trò quan trọng trong việc bảo vệ các môi trường đám mây và biên phức tạp, nơi các mô hình dữ liệu và truy cập rất đa dạng.
-
Quyền riêng tư dữ liệu và AI:
- AI sẽ được sử dụng để tăng cường bảo vệ quyền riêng tư dữ liệu, giúp tự động xác định và mã hóa thông tin nhạy cảm, đồng thời đảm bảo tuân thủ các quy định như GDPR.
Để chống hack website AI trong tương lai, các doanh nghiệp cần liên tục đầu tư vào nghiên cứu và phát triển, hợp tác với các chuyên gia an ninh mạng, và xây dựng một văn hóa bảo mật mạnh mẽ. Chỉ bằng cách đó, chúng ta mới có thể đối phó hiệu quả với các thách thức ngày càng tăng của kỷ nguyên AI.
Các câu hỏi thường gặp về chống hack website AI (FAQPage)
Để giúp bạn hiểu rõ hơn về chống hack website AI và cách bảo vệ website một cách hiệu quả, dưới đây là một số câu hỏi thường gặp.
| Câu hỏi | Trả lời |
|---|---|
| “Chống hack website AI” là gì? | Chống hack website AI là việc sử dụng trí tuệ nhân tạo và học máy để phát hiện, ngăn chặn và giảm thiểu các cuộc tấn công mạng nhằm vào website. Nó liên quan đến việc triển khai các công cụ thông minh có khả năng học hỏi và thích nghi với các mối đe dọa mới, giúp bảo vệ dữ liệu và hoạt động website. Phương pháp này đặc biệt quan trọng cho các website được thiết kế web bằng AI hoặc tích hợp AI. |
| Tại sao các giải pháp bảo mật truyền thống không còn đủ để “chống hack website AI”? | Các giải pháp truyền thống thường dựa vào chữ ký tấn công đã biết và quy tắc cố định, khiến chúng không hiệu quả trước các cuộc tấn công zero-day, tấn công dựa trên hành vi, hoặc các biến thể phần mềm độc hại mới do AI tạo ra. Để chống hack website AI, cần có khả năng học hỏi và thích ứng liên tục. |
| Các lợi ích chính của việc sử dụng AI trong bảo mật để “chống hack website AI” là gì? | Tích hợp AI giúp chống hack website AI thông qua phát hiện mối đe dọa tức thì, khả năng học hỏi liên tục từ các cuộc tấn công mới, tự động hóa phản ứng, giảm thiểu dương tính giả, và khả năng đối phó hiệu quả với các cuộc tấn công phức tạp. |
| Những giải pháp AI nào được sử dụng phổ biến để “chống hack website AI”? | Các giải pháp AI hàng đầu bao gồm Hệ thống Phát hiện/Ngăn chặn Xâm nhập (IDS/IPS) dựa trên AI, Tường lửa Ứng dụng Web (WAF) thế hệ mới với AI, Giám sát Hành vi Người dùng và Thực thể (UEBA) bằng AI, Bảo vệ API với AI, Phân tích mã độc và Sandbox AI, cùng với Hệ thống Quản lý Sự kiện và Thông tin Bảo mật (SIEM) có AI. Tất cả đều hướng tới việc chống hack website AI hiệu quả. |
| Làm thế nào để triển khai một chiến lược “chống hack website AI” toàn diện? | Một chiến lược toàn diện bao gồm đánh giá bảo mật định kỳ, triển khai các giải pháp AI đa lớp, tăng cường bảo mật mạng và cơ sở hạ tầng, huấn luyện nhận thức an ninh mạng cho nhân viên, xây dựng kế hoạch ứng phó sự cố, và tuân thủ các tiêu chuẩn bảo mật. Điều này là cốt lõi để chống hack website AI. |
| AI có thể giúp “chống hack website AI” các cuộc tấn công zero-day không? | Có. AI có khả năng nhận diện các hành vi bất thường và các mẫu độc hại, ngay cả khi chưa có chữ ký tấn công cụ thể. Điều này giúp phát hiện và ngăn chặn các cuộc tấn công zero-day mà các hệ thống truyền thống không thể làm được, tăng cường khả năng chống hack website AI. |
| AI có thể bị hacker lợi dụng để tấn công không? | Hoàn toàn có. Hacker cũng đang sử dụng AI để tạo ra các cuộc tấn công tinh vi hơn, bao gồm các email phishing siêu cá nhân hóa, mã độc tự biến đổi, và các chiến thuật lẩn tránh hệ thống phòng thủ. Điều này nhấn mạnh tầm quan trọng của việc chống hack website AI bằng cách sử dụng AI mạnh mẽ hơn. |
| Chi phí để “chống hack website AI” có cao không? | Chi phí để triển khai các giải pháp chống hack website AI có thể dao động tùy thuộc vào quy mô và độ phức tạp của website. Tuy nhiên, việc đầu tư vào bảo mật AI thường được coi là tiết kiệm chi phí hơn so với thiệt hại tiềm năng từ một cuộc tấn công mạng thành công. |
| Một website được “thiết kế web bằng AI” có cần các biện pháp “chống hack website AI” đặc biệt không? | Vâng, các website được thiết kế web bằng AI thường có cấu trúc phức tạp hơn và có thể chứa nhiều thành phần AI, làm tăng bề mặt tấn công tiềm năng. Do đó, chúng yêu cầu các biện pháp chống hack website AI đặc biệt tập trung vào bảo mật dữ liệu AI, mô hình AI, và các API tương tác với AI. |
| Làm thế nào để cập nhật các giải pháp AI trong việc “chống hack website AI”? | Hầu hết các giải pháp chống hack website AI dựa trên AI đều có khả năng tự động cập nhật và học hỏi liên tục thông qua các bộ dữ liệu mới và mô hình được cải tiến. Bạn cũng nên thuê các nhà cung cấp uy tín và thường xuyên theo dõi các bản vá hoặc cập nhật từ nhà sản xuất. |
Các bước để tăng cường chống hack website AI ngay hôm nay (HowTo)
Để bảo vệ website của bạn khỏi các mối đe dọa mạng ngày càng tinh vi, đặc biệt là khi các cuộc tấn công được hỗ trợ bởi AI, việc triển khai các biện pháp chống hack website AI là điều cần thiết. Dưới đây là các bước bạn có thể thực hiện để tăng cường bảo mật website ngay lập tức. Đây là một hướng dẫn thực tế để chống hack website AI.
Bảng mục lục các bước chống hack website AI:
- Kiểm tra và cập nhật bảo mật cơ bản
- Triển khai Tường lửa Ứng dụng Web (WAF) AI
- Sử dụng Hệ thống Phát hiện/Ngăn chặn Xâm nhập (IDS/IPS) AI
- Áp dụng Giám sát Hành vi Người dùng và Thực thể (UEBA)
- Thực hiện sao lưu dữ liệu toàn diện
- Đào tạo nhân viên về nhận thức an ninh
- Hợp tác với chuyên gia bảo mật IT
1. Kiểm tra và cập nhật bảo mật cơ bản:
- Cập nhật phần mềm định kỳ: Đảm bảo hệ thống quản lý nội dung (CMS) như WordPress, Joomla, cũng như các plugin, theme, và hệ điều hành máy chủ luôn ở phiên bản mới nhất. Các bản cập nhật thường bao gồm các bản vá lỗi bảo mật quan trọng, giúp chống hack website AI các lỗ hổng đã biết.
- Mật khẩu mạnh và duy nhất: Yêu cầu tất cả người dùng sử dụng mật khẩu phức tạp, kết hợp chữ hoa, chữ thường, số, và ký tự đặc biệt. Thay đổi mật khẩu định kỳ. Sử dụng xác thực đa yếu tố (MFA) cho tất cả các tài khoản truy cập website.
- Loại bỏ các thành phần không cần thiết: Gỡ bỏ bất kỳ plugin, theme, hoặc tập tin nào không còn được sử dụng để giảm thiểu bề mặt tấn công và tăng cường khả năng chống hack website AI.
- Cấu hình bảo mật máy chủ: Đảm bảo cấu hình máy chủ web (Apache, Nginx) và cơ sở dữ liệu (MySQL, PostgreSQL) được tối ưu hóa về mặt bảo mật, bao gồm loại bỏ các thư mục mặc định có thể truy cập công khai và áp dụng các chính sách quyền truy cập nghiêm ngặt.
2. Triển khai Tường lửa Ứng dụng Web (WAF) AI:
- Bảo vệ thời gian thực: WAF AI là tuyến phòng thủ đầu tiên, ngăn chặn các cuộc tấn công như SQL Injection, Cross-Site Scripting (XSS), và các cuộc tấn công DDoS. WAF AI học hỏi từ lưu lượng truy cập để nhận diện và chống hack website AI các mối đe dọa mới.
- Lọc bot độc hại: AI trong WAF có thể phân biệt giữa lưu lượng truy cập của người thật và bot độc hại, chặn các cuộc tấn công brute force và web scraping.
- Dễ dàng tích hợp: Nhiều nhà cung cấp WAF AI cung cấp các giải pháp đám mây dễ dàng tích hợp mà không cần thay đổi phức tạp vào cơ sở hạ tầng hiện có. Để chống hack website AI, đây là một công cụ không thể thiếu.
3. Sử dụng Hệ thống Phát hiện/Ngăn chặn Xâm nhập (IDS/IPS) AI:
- Giám sát mạng liên tục: IDS/IPS dựa trên AI giám sát lưu lượng mạng để phát hiện các hoạt động đáng ngờ hoặc các mẫu tấn công chưa từng thấy. Khả năng học máy giúp các hệ thống này chống hack website AI các cuộc tấn công zero-day.
- Phản ứng tự động: Khi phát hiện xâm nhập, IPS AI có thể tự động chặn địa chỉ IP nguồn, cô lập các hệ thống bị ảnh hưởng hoặc gửi cảnh báo đến đội ngũ bảo mật.
- Phân tích hành vi: AI phân tích hành vi của người dùng và thiết bị để tìm ra các hành vi bất thường, ngay cả khi không có chữ ký tấn công cụ thể.
4. Áp dụng Giám sát Hành vi Người dùng và Thực thể (UEBA):
- Xác định hành vi cơ bản: UEBA với AI xây dựng một hồ sơ “bình thường” cho mỗi người dùng và thực thể trong hệ thống.
- Phát hiện bất thường: Bất kỳ sự lệch lạc đáng kể nào so với hành vi cơ bản sẽ được gắn cờ, giúp nhận diện các tài khoản bị chiếm đoạt, truy cập trái phép hoặc các mối đe dọa nội bộ. UEBA là công cụ quan trọng để chống hack website AI từ bên trong.
- Ngăn chặn mối đe dọa tinh vi: UEBA có thể phát hiện các cuộc tấn công đa giai đoạn hoặc các mối đe dọa dai dẳng nâng cao (APT) mà các công cụ khác có thể bỏ lỡ.
5. Thực hiện sao lưu dữ liệu toàn diện:
- Sao lưu định kỳ và tự động: Đảm bảo website và cơ sở dữ liệu của bạn được sao lưu thường xuyên và tự động. Lưu trữ các bản sao lưu ở nhiều địa điểm khác nhau (trên đám mây, ổ cứng vật lý) để bảo vệ khỏi mất mát dữ liệu.
- Kiểm tra khả năng phục hồi: Thường xuyên kiểm tra các bản sao lưu để đảm bảo chúng có thể được phục hồi thành công trong trường hợp xảy ra sự cố. Đây là mạng lưới an toàn cuối cùng khi chống hack website AI không hoàn toàn thành công.
6. Đào tạo nhân viên về nhận thức an ninh:
- Huấn luyện về các mối đe dọa: Đào tạo nhân viên về các loại tấn công phổ biến như phishing, mã độc tống tiền, và social engineering.
- Quy tắc “không nhấp chuột đáng ngờ”: Nhấn mạnh tầm quan trọng của việc không nhấp vào các liên kết đáng ngờ hoặc mở các tệp đính kèm không rõ nguồn gốc. Yếu tố con người là liên kết yếu nhất trong bảo mật, và việc đào tạo là cần thiết để chống hack website AI hiệu quả.
7. Hợp tác với chuyên gia bảo mật IT:
- Đánh giá chuyên sâu: Nếu bạn không có đủ nguồn lực nội bộ, hãy hợp tác với các công ty hoặc chuyên gia bảo mật IT để thực hiện đánh giá bảo mật chuyên sâu, kiểm thử xâm nhập, và tư vấn triển khai các giải pháp AI tiên tiến.
- Duy trì bảo mật liên tục: Bảo mật là một quá trình liên tục. Làm việc với các chuyên gia có thể giúp bạn duy trì một lập trường bảo mật mạnh mẽ và cập nhật các biện pháp chống hack website AI mới nhất.
Bằng cách thực hiện các bước này, bạn không chỉ tăng cường khả năng chống hack website AI mà còn xây dựng một hệ thống phòng thủ vững chắc, bảo vệ tài sản số của mình trước các mối đe dọa ngày càng tinh vi.
Nếu bạn đang tìm kiếm giải pháp thiết kế web bằng AI và cần tư vấn về cách chống hack website AI hiệu quả để bảo vệ website của mình, đừng ngần ngại liên hệ với các chuyên gia tại ThietKeWebChuyen.com. Chúng tôi sẵn sàng hỗ trợ bạn xây dựng và bảo vệ một website an toàn, hiện đại.
Liên hệ ngay ThietKeWebChuyen.com Zalo 0934 023 850 để được tư vấn và hỗ trợ chi tiết.
Để tìm hiểu thêm về các dịch vụ thiết kế website bằng AI và giải pháp bảo mật của chúng tôi, hãy truy cập: https://thietkewebchuyen.com/thiet-ke-website-bang-ai.html
Open this in UX Builder to add and edit content
Studio ảnh cưới 02 – WKN 05
Bán bánh ngọt 06 – WKN 06
bán xe tải xe ben 01
Bất động sản 1
Bất Động Sản 2
Xưởng in ấn bảng hiệu 02
Công ty dịch vụ bảo vệ 02
đào tạo tiếng Đức 9115 – WKN 05

